Услуги за тестове за проникване
Открий. Отстрани. Провери. Докажи.
Нашите услуги за тестове за проникване обединяват експертно тестване, отстраняване на уязвимости, структурирано повторно тестване и доказателства, готови за одит, в едно споделено работно пространство. Тестването, валидирано от експерти, открива съществените рискове, проследява отстраняването им и предоставя потвърдени доказателства за затварянето им при одити, пред застрахователи и корпоративни клиенти.
Нашите услуги за тестове за проникване откриват уязвимости, които могат реално да бъдат експлоатирани, и възможни пътища за атака чрез:
- тестове за проникване на уеб приложения, API и мобилни приложения
- преглед на изходен код и архитектура
- тестове за проникване на мрежи, облачна и друга инфраструктура, както и тестване на идентичности и права за достъп
- тестове за проникване на AI решения и IoT устройства
- Red Team услуги, тестове чрез социално инженерство и анализ на информация от открити източници (OSINT)
Тестът за проникване представлява разрешена симулирана кибератака срещу система
Оценяваме нуждите на клиента и предлагаме най-подходящия модел на работа според спецификите на средата и целите на тестването. За разлика от много доставчици на услуги за тестове за проникване, нашите специалисти по киберсигурност поставят акцент върху ръчните техники за тестване и допълнително използват автоматизирани инструменти, за да откриват нетривиални уязвимости, които могат да останат извън обхвата на автоматизираните решения.
Докладът от тест за проникване не е равнозначен на намален риск
Екипите по сигурността нямат нужда от още един документ. Докладът от конкретен момент бързо остарява с промените в системите. Нужно е да е ясно кои уязвимости действително могат да бъдат експлоатирани, кои трябва да се отстранят приоритетно и дали предприетите мерки наистина са премахнали риска.
Резултатите от тестовете за проникване губят контекст с промените в средата
След приключване на оценката средата продължава да се развива. Един статичен доклад не може да покаже дали са се появили нови пътища за атака. Новите констатации и вече отстранените проблеми лесно се разпиляват между имейли и тикети.
Отстраняването на проблема не е приключило, докато корекцията не бъде тествана повторно
Затварянето на тикет не доказва, че уязвимостта вече не може да бъде експлоатирана. Повторното тестване потвърждава дали корекцията е сработила и дали установеният път за атака действително е прекъснат.
Доказателствата често се събират твърде късно
Одитори, застрахователи и корпоративни клиенти могат да поискат в кратък срок информация за обхвата, констатациите, статуса на отстраняване и потвърждение от тестера.
Как работи нашата услуга за тестове за проникване: Открий → Отстрани → Провери → Докажи
Професионалната услуга за тестове за проникване трябва да прави повече от това просто да открива уязвимости. Тя трябва да потвърждава реално експлоатируемите пътища за атака, да документира констатациите с технически доказателства, да дава насоки за отстраняване, да включва повторно тестване и да потвърждава дали корекциите са премахнали установения риск. IBA структурира този процес като Открий → Отстрани → Провери → Докажи, така че всеки съществен риск остава видим до неговото потвърдено затваряне.
Открий
Специалистите на IBA тестват договорения обхват и потвърждават реално експлоатируемите пътища за атака чрез експертно ръководени тестове за проникване.
Отстрани
Потвърдените констатации се документират в споделеното работно пространство с технически подробности, доказателства, отговорник, целева дата и насоки за отстраняване.
Провери
Вашият екип предоставя доказателства за направената корекция. IBA тества отново първоначалния път за атака и записва ясен резултат: успешно отстранен, неуспешен или повторно отворен.
Докажи
Управленските, техническите и доказателствата от повторните тестове се организират така, че да могат да се използват при одити, пред застрахователи, за уверение на клиенти и за вътрешно управление.
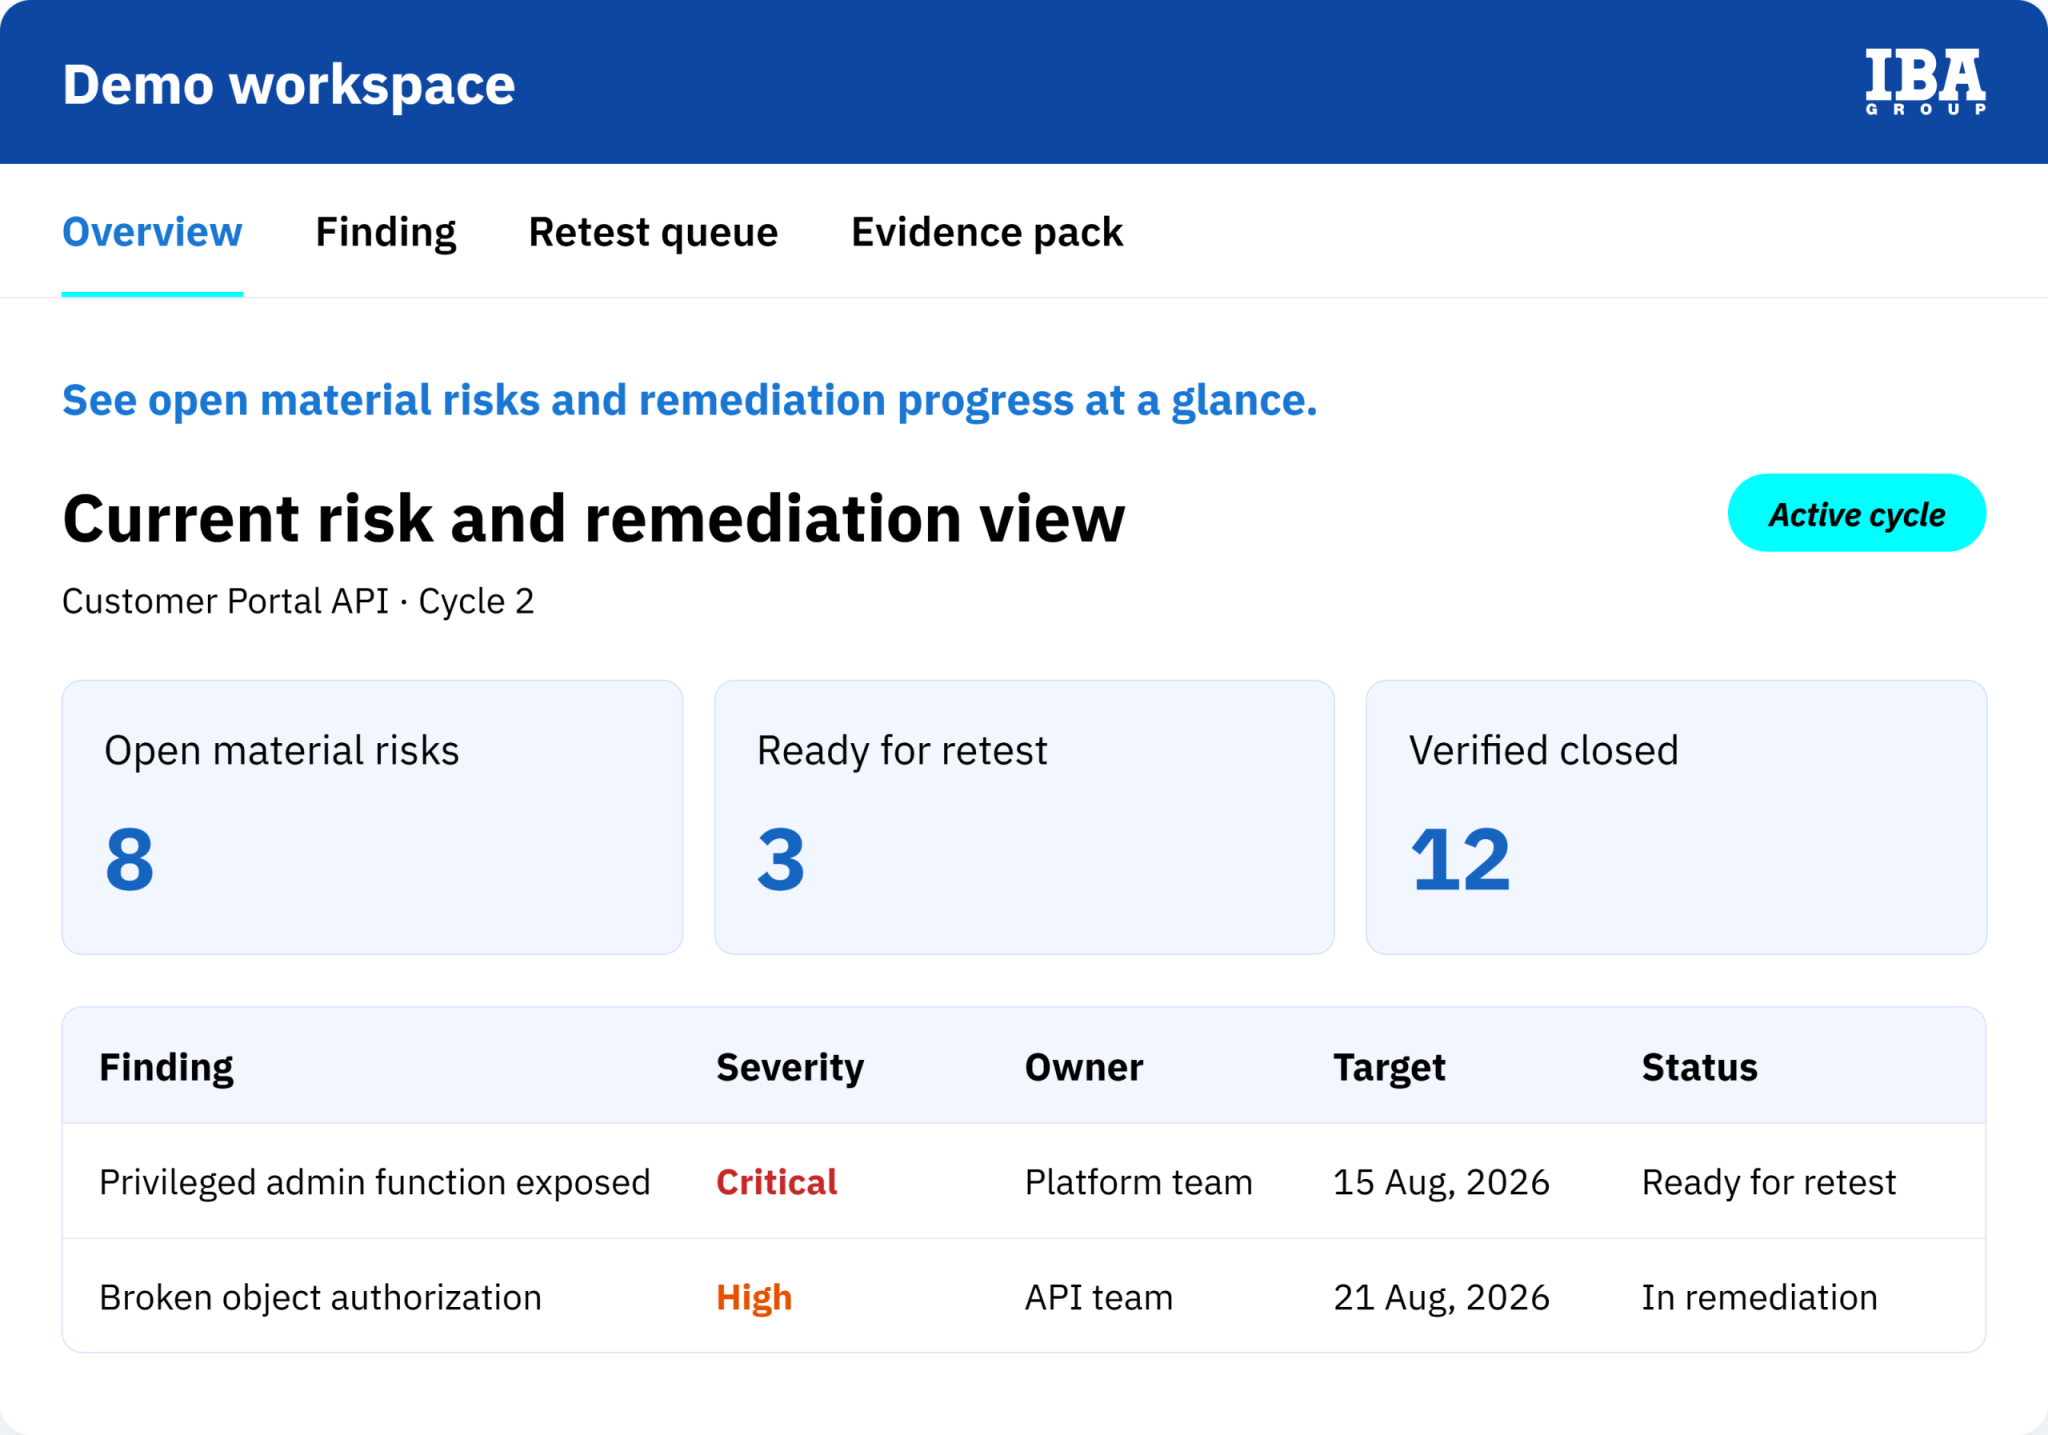
Услуги за тестове за проникване: всеки съществен риск остава видим до потвърденото му затваряне
При непрекъснатото прилагане на Penetration Testing as a Service (PTaaS) работното пространство обединява на едно място констатации, отстраняване, повторно тестване и доказателства. Ръководителите по сигурността виждат актуалното ниво на експозиция, а инженерните екипи — какво точно трябва да бъде направено следващо.
Ясна отговорност
Всяка потвърдена констатация има отговорник, целева дата, статус, насоки за отстраняване и история на действията.
Структурирано повторно тестване
Доказателствата за корекцията и заявките за повторен тест остават свързани с първоначалната констатация, с ясен краен статус: потвърдено затворена, неуспешно отстранена или повторно отворена.
Материали, готови за одит
Освен финалния доклад от теста за проникване, резултатите могат да включват договорения обхват, технически доказателства, история на отстраняването, резултати от повторните тестове и потвърждение от тестера за нуждите на одити и други проверки. Тези записи остават достъпни в споделеното работно пространство, така че екипите по сигурност, инженеринг и съответствие да могат да проследяват констатациите до тяхното потвърдено затваряне.
Използвайте резултатите в съществуващите си процеси
Констатациите и доказателствата от тестовете за проникване могат да бъдат експортирани във формати PDF, CSV и Excel. Могат да бъдат подготвени и данни за работа в Jira; изискванията за нативна интеграция се уточняват при определяне на обхвата.
Услуги за тестове за проникване за съвременни корпоративни атакуеми повърхности
Обхватът се адаптира към активите, конкретната версия или пускане, одитното изискване и сценариите за заплахи, които са релевантни за вашата организация.
Тестове за проникване на уеб приложения и API
Тестване на автентикация, оторизация, бизнес логика, излагане на данни и проверки в съответствие с OWASP.
Тестове за проникване на мобилни приложения
Приложения за iOS и Android, локално съхранение, API потоци и специфични за платформата рискове.
Тестове за проникване на мрежи, облачна и друга инфраструктура
Външна експозиция, конфигурация на облачни среди, права за достъп, Active Directory, сегментация и пътища за повишаване на привилегии.
Преглед на изходен код и архитектура
Целенасочен ръчен преглед на критични за сигурността части от кода и на архитектурните допускания.
Тестове за проникване на LLM и agentic приложения
Prompt injection, злоупотреба с RAG и AI агенти, неправомерно използване на модели и API, прекомерни привилегии, злоупотреба с инструменти и небезопасни потоци от данни.
Тестове за проникване на IoT
Рискове, свързани с устройства, протоколи, backend системи и цялата екосистема на свързаните решения.
Red Team услуги, тестове чрез социално инженерство и OSINT
Симулация на действия на реален противник, контролирани сценарии със социално инженерство и анализ на информация от открити източници, фокусирани върху реалистични пътища за атака.
Услуги за тестове за проникване за европейски компании. С ясна експертна отговорност.
Начинът на предоставяне на услугата, доказателствата и обработката на данни са съобразени с организации, които изискват прозрачност, контрол и последователна работа с екип за тестове за проникване.
Определен екип за тестове за проникване и възможност за хостинг в ЕС
За ангажимента се определя постоянен екип за тестове за проникване с контролиран достъп до констатациите и доказателствата. За споделеното работно пространство се предлага хостинг в ЕС.
Съобразено с вашите изисквания към тестовете за проникване
Структурирането на доказателствата може да подпомогне нуждите от съответствие и уверение във връзка с NIS 2, DORA, ISO 27001, SOC 2 и PCI DSS, включително по отношение на обхват, отстраняване и доказателства от повторни тестове.
Тестове за проникване, водени от експерти и ускорени с AI
Експертите на IBA вземат решенията по време на тестването и валидират всяка публикувана констатация. AI може да подпомага подготовката, триажа и изготвянето на отчетите под човешки контрол; срещу клиентски системи не се извършва автономно тестване.
Сертифицирани експерти в различни области на penetration testing и offensive security
Екипът за тестове за проникване притежава сертификати и квалификации в областта на уеб, мрежова, безжична и мобилна сигурност, Red Teaming, разработване на експлойти, облачна сигурност и защитен анализ.
OffSec Certified Professional (OSCP) · OffSec Experienced Penetration Tester (OSEP) · OffSec Windows User Mode Exploit Development (OSED) · Certified Red Team Operator (CRTO) · eLearnSecurity eCPTXv2 · Practical Network Penetration Tester (PNPT) · Certified Azure Red Team Professional (CARTP) · OffSec Wireless Professional (OSWP) · Hack The Box Certified Defensive Security Analyst (CDSA) · Hack The Box Certified Web Exploitation Specialist (CWES) · Web Application Penetration Tester eXtreme (eWPTXv2) · Blue Team Level 1 (BTL1) · Certified Ethical Hacker (CEH) · Cisco CCNA · Mobile Application Penetration Tester (eMAPT).
Методология за тестове за проникване, базирана на утвърдени стандарти
Методологията се избира според конкретната цел и съчетава контролиран жизнен цикъл на ангажимента с насоки за тестване, съобразени със специфичния обхват.
Тестовете за проникване и събраните доказателства подпомагат дейностите по уверение и съответствие, но сами по себе си не представляват сертификация и не гарантират регулаторно съответствие.
Модели за провеждане на тестове за проникване
Изберете между еднократен тест за проникване с конкретен обхват, периодична услуга Penetration Testing as a Service (PTaaS) или индивидуално управлявана програма за тестове за проникване според активите, честотата на тестване, необходимата подкрепа при отстраняване и изискванията за повторни тестове. Цените и ангажиментите по услугата се определят според договорения обхват.
Еднократен тест за проникване с конкретен обхват
Подходящ при пускане на нова версия на продукт, одит, значителна промяна в бизнес системите или конкретен риск за сигурността.
Периодична услуга Penetration Testing as a Service (PTaaS)
PTaaS е модел за периодични тестове за проникване, който съчетава планирани цикли на тестване със споделено работно пространство за отстраняване, повторни тестове и съхраняване на доказателства. Непрекъснатото тестване за проникване означава, че договорените активи се оценяват повторно по предварително определен график, а не само чрез еднократна проверка към конкретен момент. Честотата на тестване се определя според риска, циклите на пускане на нови версии, съществените промени и изискванията за съответствие и уверение.
Управлявана програма за тестове за проникване
За регулирани среди, среди с множество активи или критични за бизнеса системи, които изискват индивидуален подход.
Свържете се с нас
Често задавани въпроси
Традиционният тест за проникване оценява договорен обхват в рамките на конкретен ангажимент. PTaaS добавя периодични цикли на тестване, споделено работно пространство, проследяване на отстраняването, структурирано повторно тестване и съхраняване на доказателства. Еднократните тестове за проникване остават достъпни, когато не е необходимо периодично тестване.
Обикновено тестването може да започне най-късно до две седмици, в зависимост от обхвата, писменото разрешение, готовността на средата, изискванията за достъп и наличността на специалистите. Точната начална дата и графикът за тестване се потвърждават при определяне на обхвата.
Текущото работно пространство поддържа защитени потребителски профили, MFA, ролево базиран контрол на достъпа и история на действията. Enterprise SAML/OIDC SSO се оценява при определяне на обхвата за стратегически ангажименти.
Експертите на IBA остават отговорни за всяко решение по време на тестването и за всяка публикувана констатация. AI може да подпомага подготовката, разузнаването на активи и дигиталния отпечатък, проверката за дублирани резултати и качеството на отчетите при контролирани условия. Срещу клиентски системи не се извършват автономни тестове за проникване.
Повторният тест се извършва след отстраняването на проблема, за да се потвърди, че предварително установената уязвимост или път за атака вече не може да бъде експлоатиран. Клиентът предоставя доказателства за корекцията, а IBA тества повторно първоначалния път за атака и записва резултата като потвърдено затворен, неуспешен или повторно отворен. Повторното тестване е необходимо, преди съществена констатация да може да се счита за независимо потвърдена като затворена; броят, сроковете и обхватът на повторните тестове се договарят в Statement of Work.
Докладът от тест за проникване трябва да документира договорения обхват, подхода към тестването, валидираните констатации, техническите доказателства, нивото на сериозност и насоките за отстраняване. Резултатите от IBA могат да включват също статус на отстраняването, резултати от повторни тестове и потвърждение от тестера, така че екипите по сигурност, инженеринг и съответствие да могат да проследят всяка констатация до нейното потвърдено затваряне.