Разследване чрез дигитална криминалистика на инцидент с имейл измама
Едномесечно разследване, което установи най-вероятната причина за погрешно насочено плащане, по-късно потвърдена и от полицията.
Производство
САЩ
Предистория
Компанията се обърна към нас с искане да разследваме пробив в сигурността, настъпил няколко месеца по-рано и довел до значителна финансова загуба. Някой беше променил платежните данни в имейл кореспонденцията на компанията и значителна сума беше преведена по сметка, различна от предвидената. Никой не забеляза проблема, докато плащането не пристигна там, където се очакваше.
Компанията подаде сигнал в полицията и ни възложи паралелно разследване чрез дигитална криминалистика.
Трябваше да се установят две неща: откъде атакуващият е получил информацията за плащането и как е била променена кореспонденцията. И двата въпроса определяха какво трябва да промени компанията, за да предотврати повторение на подобен инцидент.
Седмиците между атаката и нейното откриване ограничиха това, което разследването можеше да възстанови. Логовете имат срокове на съхранение, а служителите помнят детайлите от кореспонденцията само за ограничен период. Затова разследване, което започва седмици след събитието, възстановява по-малко информация от разследване, започнало незабавно.
Предизвикателство
Компанията нямаше видимост как е била извършена манипулацията. Имейл кореспонденцията за плащане включва няколко души от двете страни, преминава през пощенски системи, които нито една от страните не контролира напълно, а промяна в номер на банкова сметка не оставя очевидна следа в самото съобщение. Компанията не откри нищо в собствената си среда, което да показва входната точка.
Разследването трябваше да отговори едновременно на няколко въпроса:
- как атакуващият е научил за плащането и неговите детайли;
- кой потребителски акаунт или устройство е послужило като входна точка;
- дали корпоративната среда е била компрометирана и ако да – за колко време;
- дали намесата е дошла извън компанията, от страна на партньора в кореспонденцията;
- от какви доказателства ще се нуждае полицията, за да продължи случая.
Решението
Проведохме структурирано разследване чрез дигитална криминалистика в средите Microsoft 365 и Azure на компанията, като комбинирахме анализ на логове, интервюта със служители и моделиране на сценарии за атака. Работата отне един месец.
Компанията ни предостави административен достъп до системите, в които се съхраняваха релевантните доказателства, включително Microsoft 365 Admin Center, Microsoft Entra ID, Azure Portal, Microsoft Intune и Microsoft security portals. Този достъп беше критично важен, за да изградим констатации въз основа на доказателства, а не на предположения.
От преглед на цялата компания до най-вероятната причина
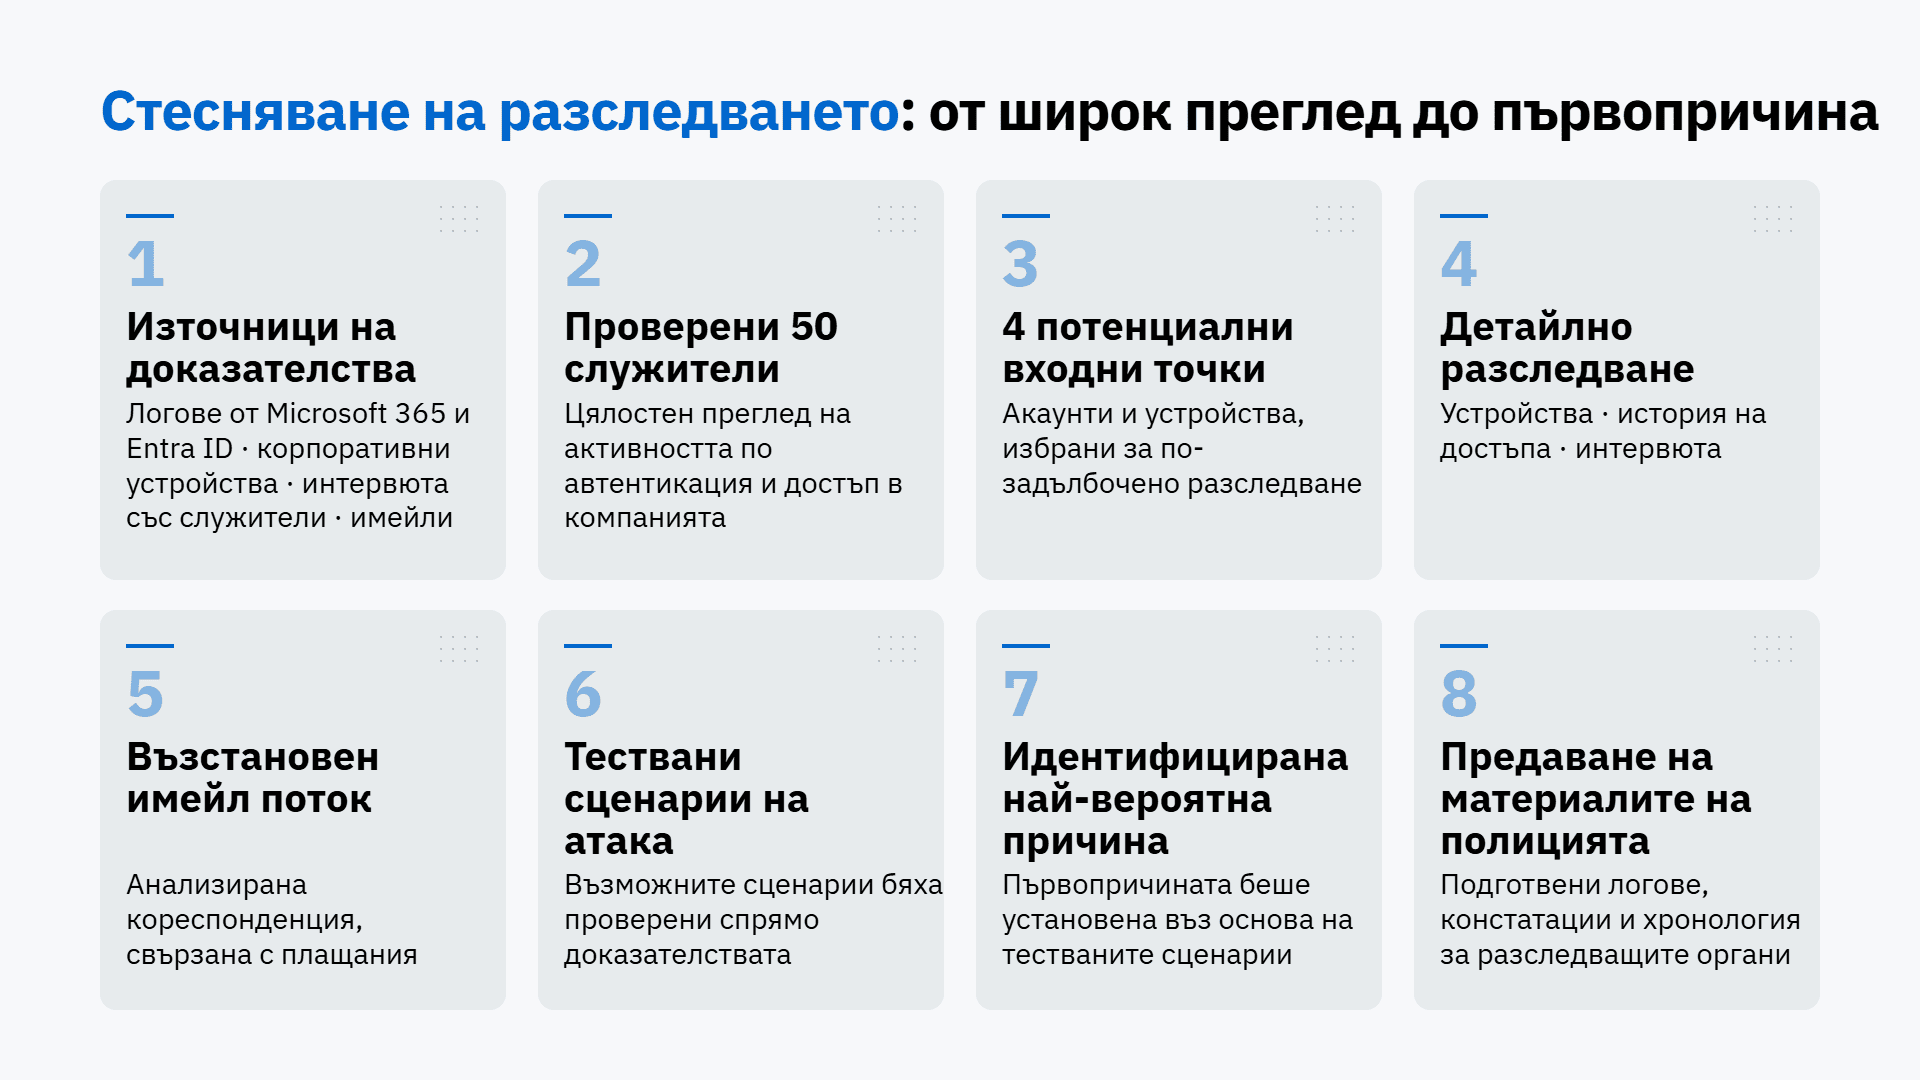
Разследването започна с преглед на активността по автентикация и достъп в цялата компания. Бяха проверени около петдесет служители, което стесни обхвата до четирима потребители, чиито акаунти или устройства реалистично можеха да са послужили като входни точки.
За тези потребители проверихме корпоративните устройства, прегледахме историята на достъпа и проведохме интервюта, за да възстановим какво се е случило около кореспонденцията.
Възстановяване на кореспонденцията и тестване на сценарии
Анализирахме имейл потоците, свързани с плащането, за да определим къде е възможно да са били променени данните и какви съобщения реално е получила всяка страна.
След това тествахме няколко възможни сценария за атака спрямо наличните доказателства. Сценариите, които противоречаха на логовете, бяха отхвърлени, а тези, подкрепени от доказателствата, бяха запазени. Това ни позволи да идентифицираме най-вероятната причина, като ясно разграничихме потвърдените констатации от предположенията и от сценариите, които не можеха да бъдат напълно изключени.
Подготовка на материалите за полицията
Полицията разследваше инцидента паралелно. Затова организирахме релевантните логове, хронологията, констатациите и подкрепящите доказателства в структуриран пакет за предаване, който можеше да бъде използван директно в тяхното разследване.
Резултати
Завършихме разследването чрез дигитална криминалистика за един месец и идентифицирахме най-вероятната причина за инцидента.
Полицията достигна до същото заключение в собственото си разследване.
Разследването не откри доказателства за компрометиране на корпоративните устройства, нито неоторизирани приложения или зловреден софтуер в корпоративната среда. Този резултат значително стесни търсенето, защото показа, че входната точка е била извън системите, управлявани от компанията – сред личните устройства и външната страна в кореспонденцията, които вътрешен одит не би обхванал.
Заедно със заключението компанията получи препоръки за контролите, които биха предотвратили повторение на подобен инцидент. Те обхващаха начина, по който се потвърждават платежните данни, достъпа до корпоративна поща извън управляваната среда и какво трябва да наблюдава компанията в Microsoft 365, за да забелязва този тип атаки още докато се развиват, а не седмици по-късно.
За IBA Group
IBA Group изпълнява индивидуални проекти повече от 30 години и работи с клиенти в над 50 държави. Нашата практика в областта на сигурността обхваща тестове за проникване в уеб, мобилни, мрежови, облачни, инфраструктурни, LLM и IoT среди, както и прегледи на изходен код и архитектура, Red Team оценки и оценки чрез социално инженерство, phishing симулации, OSINT, дигитална криминалистика и разследване на инциденти.
Искате да го чуете от клиента?
Заявете референция и ще ви изпратим какво казва компанията за нашата работа.