Цялостна оценка на сигурността на IoT платформа за умен дом
Цялостни IoT тестове за проникване, обхващащи устройства, фърмуер, облачна инфраструктура, приложения и изходен код преди придобиване.
IoT и умен дом
САЩ
Предистория
Одитираната компания разработва свързана платформа за умен дом. Платформата включва:
- IoT сензори, които събират данни в домовете на потребителите
- Облачни услуги за събиране и обработване на данните от сензорите
- Мобилни приложения за крайни потребители
- Уеб интерфейс за управление на инсталираната база от устройства
Компонентите работят като една свързана система, затова ефективните IoT тестове за проникване трябваше да обхванат цялата екосистема, а не просто всеки компонент да се оценява изолирано.
Нашият клиент се подготвяше да придобие тази компания и започна процес на технически due diligence преди финализиране на сделката. Финансовият и правен анализ покриват само част от важните аспекти при придобиване на технологичен бизнес. Затова клиентът поиска независима оценка на сигурността на платформата, за да бъде наясно какви рискове ще наследи и колко работа по отстраняване на проблеми и усилване на сигурността ще бъде необходима след интеграцията.
Оценка на риска от този тип изначално се извършва извън компанията. Екипът, който е изградил системата, я познава най-добре, но външният преглед гледа на същата система гарантира независимия аспект на одита и открива допълнителни уязвимости в комплексната сигурност. За клиента независимостта на оценката беше част от нейната стойност, тъй като констатациите щяха да бъдат предоставени на консултантите по придобиване и да подпомогнат решенията свързани с това, а не само да дадат вътрешен план за отстраняване на уязвимости.
Предизвикателство
Доставчикът не контролира всяка част от IoT платформата, понеже сензорите принадлежат на клиентите, които са ги закупили. Всеки собственик на сензор може да отвори корпуса, да се свърже с платката и да извлече фърмуера и ключовете, съхранени вътре. Нито една настройка от страна на облака не може да предотврати това. Затова обхватът на IoT тестовете за проникване трябваше да включи в обхвата самите физически устройства, а не само услугите, с които те комуникират.
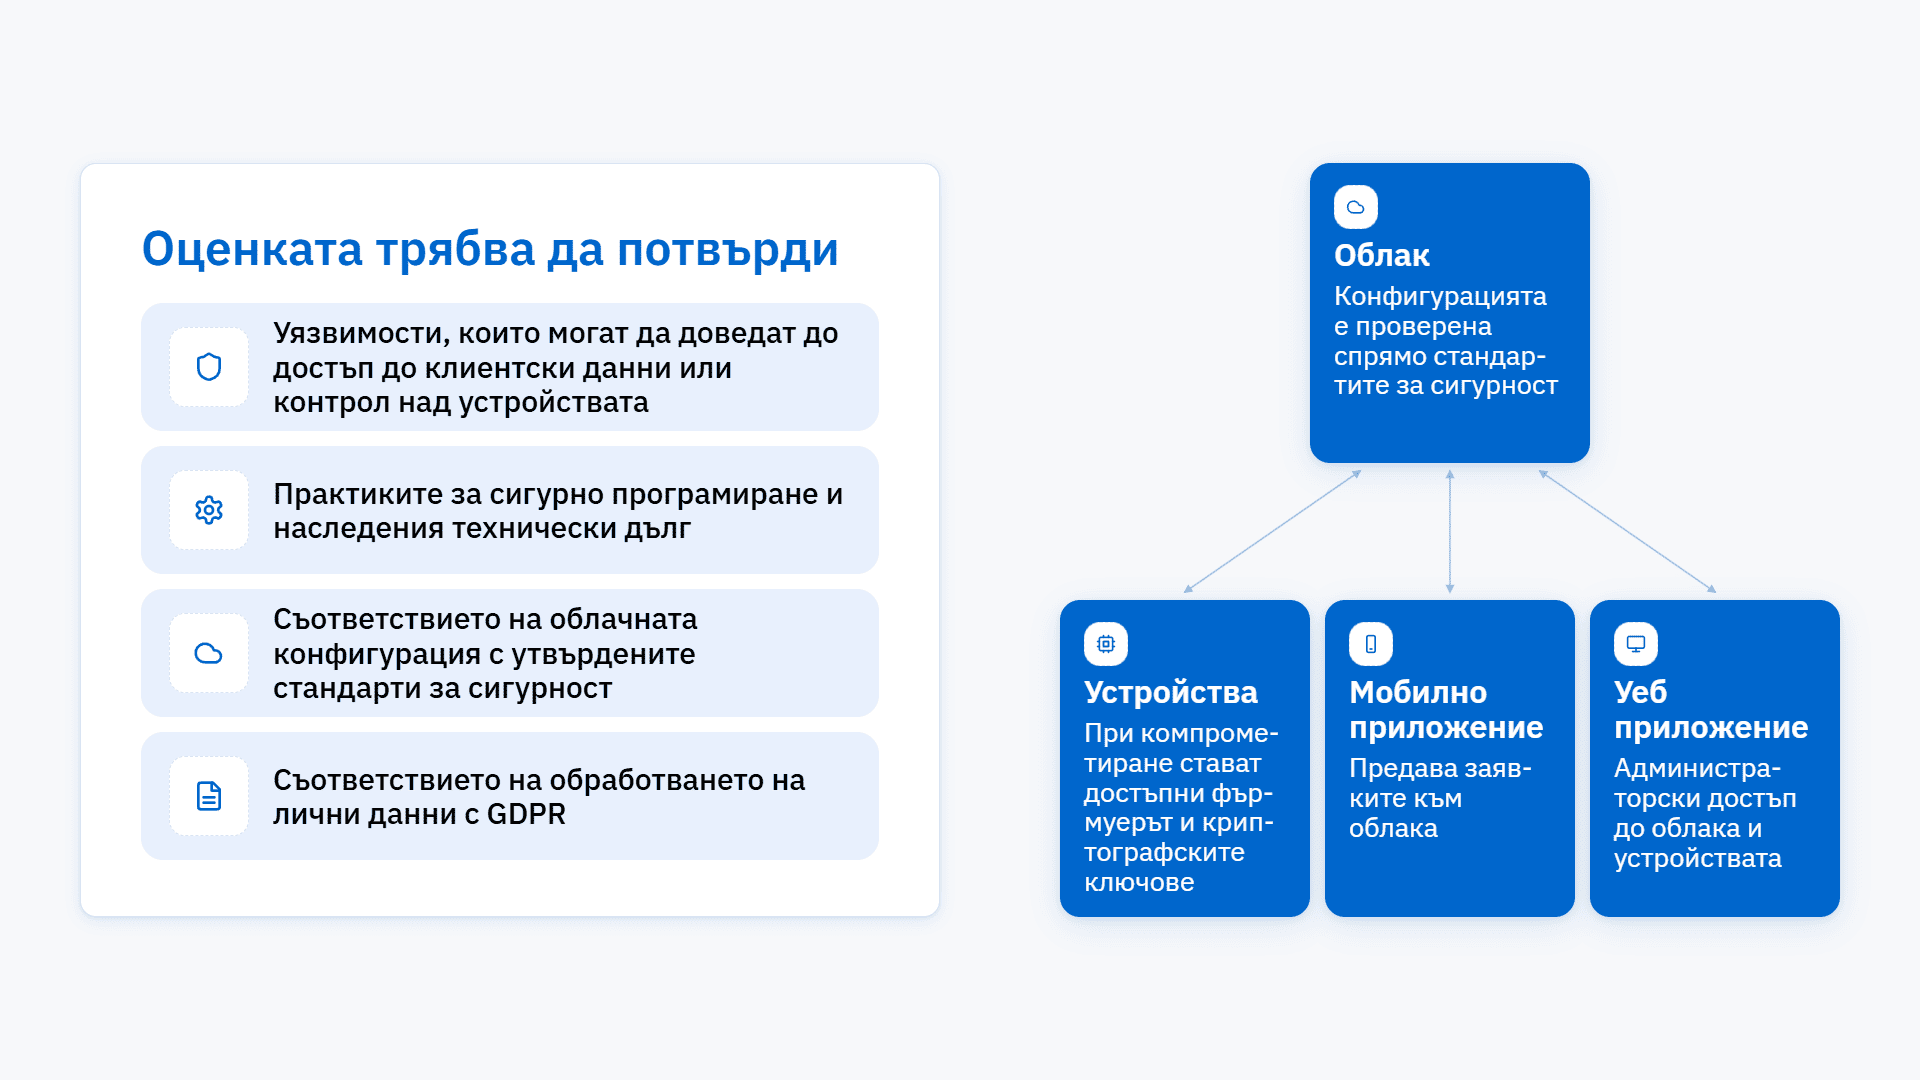
Самостоятелното тестване на отделните компоненти не би дало цялостна оценка на сигурността и риска. Устройството, облакът и мобилното приложение обменят заявки непрекъснато, а само оценка, която покрива и трите, може да покаже дали всеки от тях проверява откъде идва заявката.
Решението
Цялостни IoT тестове за проникване
Нашите IoT тестове за проникване обхванаха платформата като една свързана екосистема: физически устройства, фърмуер, изходен код, AWS или друга публична облачна инфраструктура, уеб и мобилни приложения и процеси за обработване на лични данни. Десет физически устройства бяха тествани практически.
Проектът продължи три месеца. Стандартен тест за проникване на уеб или мобилно приложение обикновено отнема около месец, а обхват като този изисква два до три месеца. Хардуерният анализ, прегледът на изходния код и одитът на облачната среда се извършваха паралелно, като констатациите във всяка област насочваха вниманието към това къде да се търси в останалите.
Защо хардуерът е важен при IoT тестове за проникване
IoT тестовете за проникване започнаха от самия хардуер и следваха принципите на стандарта UL 2900-1 за софтуерна киберсигурност на продукти с мрежова свързаност. Нашите инженери провериха устройствата за устойчивост на физическа намеса, откриха и тестваха debug интерфейси като UART, JTAG, SPI и I2C и извлякоха съдържанието на достъпната памет. След това възстановихме фърмуера, направихме reverse engineering и потърсихме hardcoded credentials, криптографски ключове и сертификати. Оценихме също как устройството проверява целостта на фърмуера и как приема актуализации.
Обърнахме същото внимание и на поведението на устройството в мрежата. Идентифицирахме изложените услуги и отворените портове, тествахме поддържаните протоколи, включително MQTT, CoAP и HTTP, анализирахме трафика за чувствителна информация, предавана в clear text, и проверихме как устройството доказва идентичността си пред облака и как облакът доказва своята идентичност пред устройството.
Преглед на сигурността на кода като отделен анализ
Успоредно с тестването нашите инженери прегледаха приблизително 70 000 реда изходен код на приложенията и фърмуера, като комбинираха ръчен анализ с автоматизирано сканиране. Прегледът на кода открива различен клас проблеми от тестовете за проникване: тестът за проникване показва какво може да използва атакуващият днес, докато прегледът на кода показва какво може да стане обект на експлоатация след следваща версия.
Търсихме ненадеждни практики при писане на код и проблеми със сигурността на паметта, hardcoded credentials, API ключове и secrets, слабости в автентикацията, авторизацията и управлението на сесии, пропуски във валидирането на входни данни, остарели third-party библиотеки с известни уязвимости и криптографски реализации, които съхраняват или генерират ключове неправилно. За клиента тази част от работата даде повече от списък с уязвимости, защото състоянието на кода показва как работи инженерният екип и колко усилия ще изисква платформата след придобиването.
Облак, приложения и обработване на данни
Одитът на AWS средата обхвана управлението на идентичности и достъп, мрежовата архитектура, съхранението на данни и serverless компонентите. Прегледахме IAM потребители, роли и политики спрямо принципа на минималните привилегии, анализирахме VPC дизайна, security groups и мрежовата сегментация, проверихме S3 buckets и RDS бази данни за публична достъпност и настройки за криптиране и симулирахме сценарии за атака в облачна среда, за да установим дали атакуващ, който компрометира една идентичност, може да повиши привилегиите си и да се придвижи странично в средата.
Уеб платформата беше допълнително оценена чрез white-box подход, съобразен с методологията за тестване на OWASP. Това даде по-дълбоко покритие и по-точна проверка на експлоатируемостта в сравнение с black-box тестване. Мобилните приложения за Android и iOS бяха прегледани по отношение на сигурността на локалното съхранение и начина, по който обработват credentials, tokens и криптографски материали. GDPR оценката разгледа процесите за обработване на лични данни, сроковете за съхранение и практиките за контрол на достъпа и идентифицира пропуските в съответствието заедно с бизнес риска, свързан с всеки от тях.
Стандарти и изисквания към квалификацията
Работим основно по стандартите на OWASP, които обхващат уеб приложения, мобилни приложения, а през последните години и IoT системи. Когато архитектурата го изисква, ги допълваме с допълнителни проверки. Клиентът постави формално изискване за този проект и поиска оценката да бъде извършена от специалист със сертификат Certified Ethical Hacker, тъй като неговите собствени съветници щяха да преглеждат доклада.
Резултати
Клиентът получи приоритизиран списък с констатации за цялата платформа навреме, за да го използва в рамките на сделката, а придобиването продължи по план.
Констатациите в този случай обхванаха всяка част от платформата и включваха прекомерни привилегии в AWS IAM политики, които отваряха пътища за повишаване на привилегии, слабости в автентикацията и контрола на достъпа в уеб приложението, проблеми във фърмуера, засягащи целостта на устройствата, hardcoded secrets, открити при прегледа на кода, и практики за обработване на лични данни, които не отговаряха напълно на GDPR изискванията.
Всяка констатация беше оценена според риска и потенциалното бизнес въздействие, а не само според техническата тежест. Така клиентът можеше да взема решения за придобиването и последващите корекции въз основа на значението на констатациите за бизнеса.
| Резултат | Какво даде това на клиента |
|---|---|
| Независима проверка на сигурността | Оценката беше извършена извън придобиваната компания, така че клиентът можеше да я използва надеждно в процеса на придобиване |
| Технически рискове и рискове за съответствието, идентифицирани преди финализиране на сделката | Клиентът знаеше за техническите и GDPR рисковете преди приключване на сделката |
| Видимост върху практиките за разработка и качеството на кода | Прегледът на кода показа как екипът за разработка пише и поддържа платформата – нещо, което списъкът с уязвимости сам по себе си не разкрива |
| Изисквания за отстраняване на проблемите и интеграция | Клиентът можеше да оцени каква работа ще изисква платформата след придобиването – както за отстраняване на констатациите, така и за интегриране на системата |
За IBA Group
IBA Group изпълнява индивидуални проекти за клиенти в над 50 държави от 1993 г. насам. Нашата практика в областта на сигурността обхваща тестове за проникване в уеб, мобилни, мрежови, облачни, инфраструктурни, LLM и IoT среди, както и прегледи на изходен код и архитектура, Red Team оценки и оценки чрез социално инженерство, phishing симулации, OSINT, дигитална криминалистика и разследване на инциденти.
Искате да го чуете от клиента?
Заявете референция и ще ви изпратим какво казва компанията за нашата работа.