Тестове за проникване по NIS2 и DORA: практическо ръководство за българския бизнес
Изискванията за тестове за проникване съгласно NIS 2 – Директива (ЕС) 2022/2555 на Европейския парламент и на Съвета от 14 декември 2022 г. относно мерки за високо общо ниво на киберсигурност в Съюза, за изменение на Регламент (ЕС) № 910/2014 и Директива (ЕС) 2018/1972 и за отмяна на Директива (ЕС) 2016/1148, наричана по-долу „NIS 2“ — тестове за проникване съгласно DORA – Регламент (ЕС) 2022/2554 на Европейския парламент и на Съвета от 14 декември 2022 г. относно оперативната устойчивост на цифровите технологии във финансовия сектор и за изменение на регламенти (ЕО) № 1060/2009, (ЕС) № 648/2012, (ЕС) № 600/2014, (ЕС) № 909/2014 и (ЕС) 2016/1011, наричан по-долу „DORA“ — както и изискванията по PCI DSS и SOC 2 се различават по обхват, честота и независимост. Тези различия влияят върху бюджетите за сигурност. За бизнес ръководителите и екипите по сигурността в България ключовият въпрос не е дали са необходими тестове, а какъв обхват, честота и доказателства изисква приложимата рамка.
Това ръководство разглежда тестовете за проникване съгласно NIS 2 по изменения Закон за киберсигурност – Закон за киберсигурност, обнародван в „Държавен вестник“, бр. 94 от 13 ноември 2018 г., изменен и допълнен с изменения, обнародвани в „Държавен вестник“, бр. 17 от 13 февруари 2026 г., наричан по-долу „измененият Закон за киберсигурност“ или „Законът за киберсигурност“ – както и изискванията на DORA – двете най-релевантни регулаторни рамки за българските организации през 2026 г. Ръководството разглежда също PCI DSS и SOC 2 за компании с международна дейност. Пропуските в тестването могат да доведат до финансови загуби, правна отговорност, репутационни щети и прекъсване на дейността. Затова започваме с бизнес обосновката, преди да разгледаме всяка рамка поотделно. Накрая показваме как PTaaS (Penetration Testing as a Service, или тестове за проникване като услуга) може да превърне съответствието с изискванията за тестове за проникване в контролиран, предвидим и икономически ефективен процес.
Защо това е бизнес риск, а не само въпрос на съответствие?
Пробивът в сигурността на данните може да струва много повече от регулаторните санкции. Според IBM средната глобална цена на пробив достига 4,99 млн. USD, като откриването на инцидента и загубите за бизнеса формират 63% от общата сума.
Цената на пробив в сигурността на данните
IBM включва следните основни разходи, които една компания понася след пробив в сигурността на данните:
- 1,64 млн. USD — Откриване и ескалация. Разследване, криминалистичен анализ, установяване на източника и обхвата на засегнатите активи и включване на вътрешни екипи по сигурността или външни експерти.
- 1,54 млн. USD — Загуби за бизнеса. Прекъсване на работа, пропуснати продажби, загуба на клиенти и репутационни щети.
- 1,36 млн. USD — Действия след пробива. Отстраняване на уязвимости, възстановяване на системи, правна помощ, работа по регулаторните изисквания, обезщетения и коригиращи мерки.
- 0,45 млн. USD — Уведомяване. Информиране на контрагенти, партньори, служители и регулатори и изпълнение на свързаните комуникационни и правни действия.
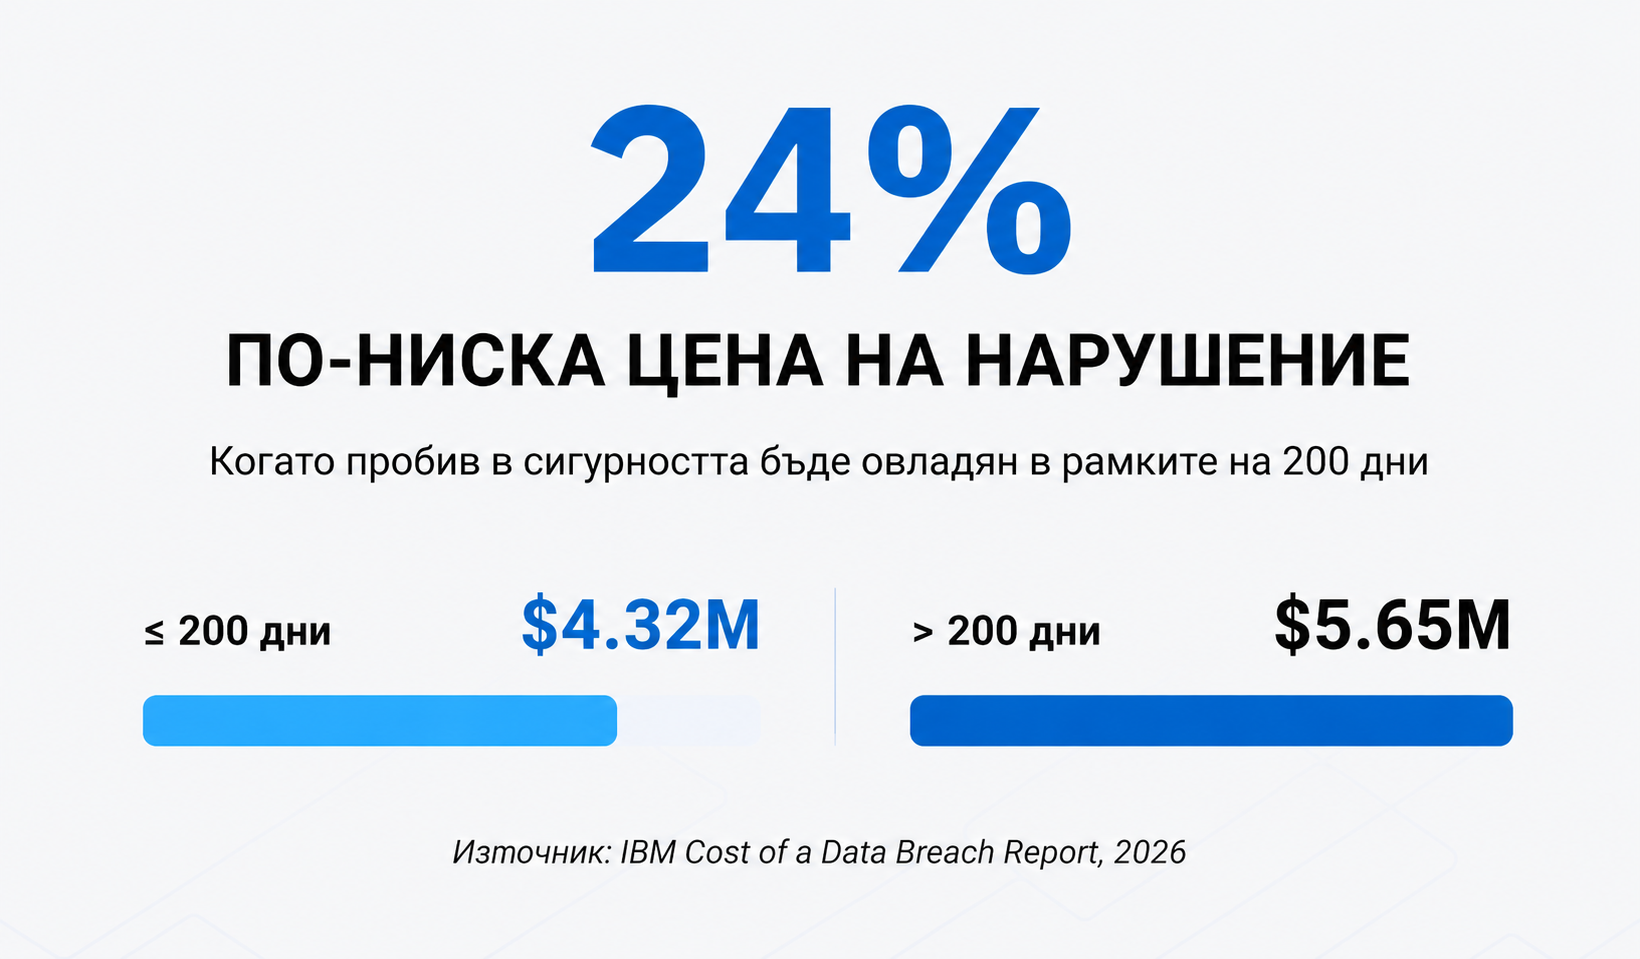
Скоростта на ограничаване на инцидента е от решаващо значение: пробивите, овладени в рамките на 200 дни, струват значително по-малко. Същевременно AI помага на атакуващите да действат по-бързо и оставя на организациите по-малко време да открият и отстранят уязвимостите.
- Пряка финансова загуба. Пробивът може да доведе до разходи далеч отвъд регулаторните глоби, включително отговорност към трети страни. Съгласно член 82 от GDPR – Регламент (ЕС) 2016/679 на Европейския парламент и на Съвета от 27 април 2016 г. относно защитата на физическите лица във връзка с обработването на лични данни и относно свободното движение на такива данни, наричан по-долу „GDPR“ – организациите могат да останат изложени на отговорност дори когато пропускът в сигурността произхожда от системите на доставчик. Това е една от причините корпоративните клиенти и застрахователите все по-често да изискват актуални доказателства за проведени тестове за проникване преди подписване или подновяване на договори.
- Репутационни щети. IBM включва репутационния ефект в категорията „загуби за бизнеса“, наред със загубата на клиенти. При B2B доставчиците на технологии публично оповестен пробив или неуспешна проверка на сигурността в рамките на due diligence може да постави под риск сделки, подновяване на договори, дори загуби на капитализация за публични компании още преди инцидентът да доведе до пряка загуба на клиенти.
- Прекъсване на дейността. От 2018 г. насам рансъмуер атаките са причинили на производствените компании близо 17 млрд. USD кумулативни загуби от спиране на работа, а разходите за възстановяване често достигат 1,8–5 млн. USD на инцидент. Затова NIS2 поставя непрекъснатостта на дейността редом с управлението на уязвимостите, а DORA е насочен изрично към оперативната устойчивост на цифровите активи: организациите трябва да знаят кои дейности могат да бъдат прекъснати, колко бързо могат да се възстановят и как да го докажат.
Тестове за проникване по NIS2 в България: от законовия текст до надеждни доказателства
Краткият отговор: NIS2 не изисква изрично тестове за проникване. Директивата е въведена в България с измененията в Закона за киберсигурност, обнародвани на 17 февруари 2026 г. Вместо това законът изисква технически, оперативни и организационни мерки, съобразени с риска. Тестовете за проникване са един практичен начин да се проверят съответните технически мерки за сигурност и да се представят доказателства за тяхната ефективност.
Законът за киберсигурност обхваща „съществени“ и „важни“ субекти в сектори като енергетика, транспорт, банков сектор, здравеопазване, водоснабдяване, цифрова инфраструктура и ИКТ, производство и цифрови услуги. Изискваните мерки за управление на риска включват управление и оповестяване на уязвимости, сигурност при придобиването и поддръжката на системи, управление на непрекъснатостта на дейността и оценяване на ефективността на тези мерки. Тестовете за проникване могат да подпомогнат тази оценка чрез проверка на съответните контроли и създаване на доказателства, но законът не определя единен обхват или периодичност на тестването.
Санкциите следват модела на Директивата NIS 2: до 10 млн. евро или 2% от общия оборот за съществени субекти – в зависимост от това коя сума е по-висока, но не по-малко от 25 000 евро – и до 7 млн. евро или 1,4% от общия оборот за важни субекти – в зависимост от това коя сума е по-висока, но не по-малко от 12 500 евро, както и възможни лични глоби за ръководители, които не изпълняват задълженията си.
Практическото предизвикателство е тези изисквания да бъдат подкрепени с убедителни и проследими доказателства. Това означава обхватът, определен според риска, да бъде свързан с проведени и валидирани тестове, документирани констатации, проследено отстраняване, повторни тестове и съхранени доказателства — вместо да се разчита на еднократен доклад, който остарява с всяка промяна в средата. Законовите изисквания и препоръчителните практики за сигурност също трябва ясно да се разграничават в доказателствата, представяни пред одитори, застрахователи или регулатори.
Изисквания към тестовете за проникване: кратък преглед
| Рамка | NIS2 (България: Закон за киберсигурност) | DORA | PCI DSS 4.0.1 | SOC 2 |
|---|---|---|---|---|
| За кого се прилага | Съществени и важни субекти в критични сектори | Финансови субекти (банки, инвестиционни посредници, застрахователи, пенсионноосигурителни дружества, доставчици на услуги за крипто активи и др.) | Организации, които съхраняват, обработват или предават данни за картодържатели | Организации, предоставящи услуги, които преминават одит по SOC 2 |
| Очаквания за тестове за проникване | Тестовете за проникване, основани на риска, подпомагат оценката на ефективността; не се изисква еднакъв тест за всеки субект | Тестване на цифровата оперативна устойчивост според риска; TLPT само за определени значими субекти | Изрично се изискват вътрешни и външни тестове за проникване | Могат да подкрепят одитните доказателства; не са задължителни във всички случаи |
| Обхват | Обхватът следва да се определя според риска, а не по фиксиран списък в Директивата | ИКТ системи, поддържащи критични функции; при TLPT – само системи в реална продукционна среда | Средата за данни на картодържателите, свързаните системи и сегментацията | Системи и контроли, свързани с избраните критерии за доверителни услуги (Trust Services Criteria) |
| Периодичност/основание | Законът не определя единна периодичност | Поне веднъж годишно, с изключение на микропредприятията; TLPT поне веднъж на всеки 3 години | Планирана периодичност и допълнително при съществени промени | Според риска, дизайна на контролите и очакванията на одитора |
| Отстраняване/повторно тестване | Очаква се цялостен процес; законовите изисквания и препоръчителните практики се разграничават | Изискванията за закриване на констатациите и повторно тестване зависят от вида на теста | Документирано отстраняване и повторно тестване на уязвимостите, които могат да бъдат експлоатирани | Констатациите и доказателствата за тяхното закриване могат да подпомогнат одита |
Тестове за проникване по DORA и TLPT – какво се прилага в България
DORA се прилага пряко в България от 17 януари 2025 г. Регламентът е насочен към оперативната устойчивост, с други думи: способността критичните функции да продължат да работят при смущения в ИКТ. Затова изискванията му включват не само тестове за проникване, но и тестване на устойчивостта, непрекъснатостта на дейността и възстановяването при бедствия.
Надзорът в България е разделен между Българската народна банка (БНБ) и Комисията за финансов надзор (КФН) според вида на финансовия субект. КФН може също да инициира тестове за проникване за определени поднадзорни организации, което превръща тестването в нещо повече от вътрешна практика по сигурността за част от финансовия сектор.
Изискванията на DORA за редовно тестване не бива да се бъркат с TLPT (Threat-Led Penetration Testing) — тестове за проникване, основани на анализ на заплахите, които се прилагат само за определени значими финансови субекти. TLPT трябва да се провежда най-малко веднъж на всеки три години и обхваща системи в реална продукционна среда, поддържащи критични функции. Процесът включва определяне на обхвата, разузнавателна информация за заплахите, симулация на атаки и отстраняване на установените слабости, както и конкретни изисквания за независимостта на лицата, които провеждат тестовете.
PCI DSS, SOC 2 и важните разлики
За организациите, които обработват плащания с карти, PCI DSS 4.0.1 е единствената от разглежданите рамки, която изрично и недвусмислено изисква вътрешни и външни тестове за проникване по PCI DSS на средата за данни на картодържателите, свързаните системи и контролите за сегментация. Тестовете се провеждат по график и след съществени промени, а всяка уязвимост, която може да бъде експлоатирана, трябва да бъде документирана, отстранена и тествана повторно, преди да бъде закрита.
За разлика от това SOC 2 не определя едно универсално изискване за тестове за проникване. Резултатите могат да подпомогнат оценката на контролите и да послужат като одитни доказателства според избраните критерии за доверителни услуги (Trust Services Criteria) и очакванията на одитора. Повечето корпоративни ангажименти по SOC 2 все пак включват тестове за проникване, защото одиторите и клиентите ги възприемат като разумна практика.
При пряко сравнение практическите разлики се свеждат до пет въпроса: колко широк е обхватът, кой определя периодичността, каква независимост се изисква от изпълнителя, колко формална документация е необходима и до каква степен процесът включва повторно тестване, а не само доклад с констатации. Организация, която изгради надежден и добре документиран цикъл Откриване → Отстраняване → Проверка → Доказване, може да използва повторно голяма част от структурата и доказателствата при ангажименти по NIS2, DORA, PCI DSS и SOC 2 — без да твърди, че един тест автоматично покрива всички рамки.
Как IBA Group подхожда към тестовете за проникване за регулаторно съответствие и активно управление на риска
Сам по себе си докладът не намалява риска. Докладът от еднократен тест остарява веднага щом средата се промени, констатациите се разпиляват между имейли и тикети, а доказателствата се събират в последния момент, когато ги поиска одитор, застраховател или регулатор. IBA Group организира тестовете за проникване за целите на регулаторното съответствие като контролиран цикъл — Откриване → Отстраняване → Проверка → Доказване — вместо като еднократно предаване на доклад.
Откриване
Специалистите на IBA превръщат приложимите изисквания, критичните бизнес услуги и техническата изложеност на атаки в обхват, определен според риска. След това извършват приоритетно ръчни тестове за проникване, водени от експерти, върху инфраструктура, уеб приложения, API, облачни среди, системи за идентификация, AI системи и други активи в обхвата. Автоматизираните инструменти се използват само като допълнение, а не като заместител на ръчното тестване, което позволява да бъдат открити и по-сложни уязвимости, недостъпни за автоматичните скенери.
Отстраняване
Всяка потвърдена констатация се регистрира в споделено работно пространство с технически подробности, доказателства, отговорник, срок и указания за отстраняване, така че екипите по сигурността и разработката да работят с едни и същи данни.
Проверка
Затварянето на тикет не доказва, че уязвимостта е отстранена. IBA тества повторно първоначалния вектор на атака и документира еднозначен резултат — уязвимостта е потвърдено отстранена, отстраняването е неуспешно или констатацията е отворена отново.
Доказване
Доказателствата за управленско и техническо ниво, включително резултатите от повторните тестове, се организират за нуждите на одити, застрахователи, корпоративни клиенти и вътрешно управление и се съотнасят към NIS2, DORA, ISO 27001, SOC 2 и PCI DSS — без да се внушава, че самото тестване представлява сертификация или гарантира съответствие.
Три модела на ангажираност покриват различни нужди. За еднократно събитие — нова версия, одит или съществена промяна — целевият тест за проникване включва договорен обхват, потвърдени констатации, технически доклад и окончателно потвърждение; работата обикновено може да започне до две седмици след уточняване на обхвата. За организации, които се нуждаят от видимост между регулаторните цикли, периодичната PTaaS услуга добавя планирани цикли на тестване, споделено работно пространство за доказателства, предварително планиран капацитет за повторни тестове и редовни срещи за проследяване. За регулирани среди с множество активи или критични за бизнеса системи — профилът на повечето съществени субекти по NIS2 и финансови институции под надзора на DORA — управляваната програма за тестове за проникване включва няколко технически обхвата, ясно определено управление на услугата и индивидуални ангажименти за повторно тестване. И трите модела се предоставят от екип в ЕС, с възможност за хостинг в ЕС, чиито специалисти притежават сертификати като OSCP, OSEP, OSED и CRTO. Методологията е изградена върху PTES, NIST SP 800-115 и стандартите на OWASP. Всяко решение при тестването и всяка констатация се валидират от специалист; AI подпомага подготовката, приоритизирането и качеството на докладите, но не извършва автономни тестове върху системите на клиента.
Защо това е устойчив и икономически ефективен начин за управление на риска?
Разпокъсаният подход — отделни еднократни тестове за различни одити, доклади в различни системи и липса на обща история на отстраняването — дублира усилията и затруднява доказването, че уязвимостите действително са отстранени.
Икономическата ефективност се постига чрез повторно използване, а не чрез по-ниска дневна ставка. Единният процес за тестване и доказване позволява на организациите да използват повторно констатациите, историята на отстраняването, резултатите от повторните тестове и придружаващите доказателства при различни дейности по съответствие и одит, когато това е приложимо, вместо да започват от нулата при всеки ангажимент. IBM установява разлика от 1,3 млн. USD между цената на пробиви с продължителност под и над 200 дни, което потвърждава бизнес ползата от по-ранното откриване и отстраняване на слабостите в сигурността.
Устойчивостта идва от етапа „Проверка“, а не от „Откриване“. Намирането на уязвимости е само началото. Повторното тестване потвърждава дали отстраняването действително е прекъснало вектора на атака, а съхранената история на тестовете и ясно определеният процес за повторно тестване доказват, че рисковете се управляват във времето.
Така тестовете за проникване се превръщат от поредица от изолирани оценки в непрекъснат процес Откриване → Отстраняване → Проверка → Доказване, който подпомага едновременно управлението на риска и доказването на съответствие.
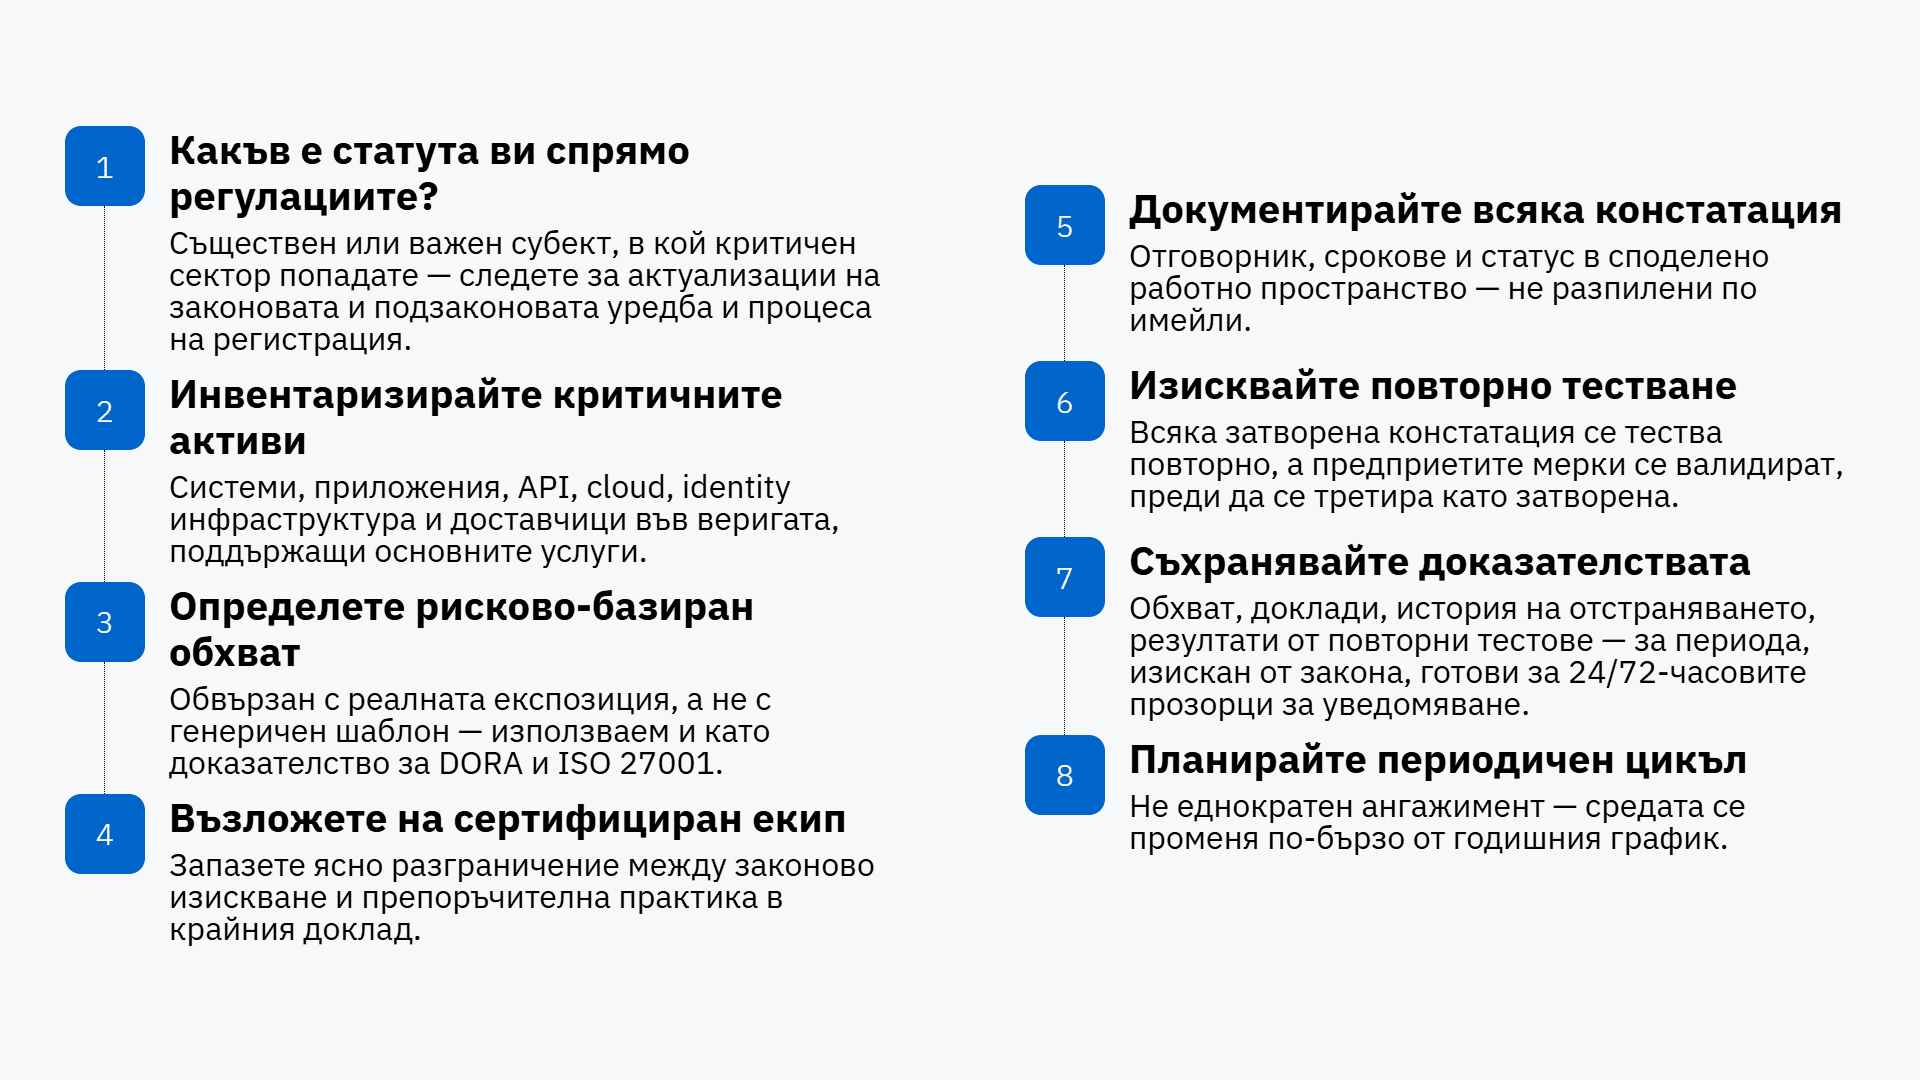
Контролен списък за тестове за проникване по NIS2
Заключение
Изискванията към тестовете за проникване по NIS2 и DORA не са еднакви. И двете рамки обаче очакват процес, основан на риска, документиран и подлежащ на проверка — не еднократен доклад. За българските организации, които са в обхвата на изменения Закон за киберсигурност или под надзора на БНБ/КФН по DORA, разликата между „имаме миналогодишния доклад“ и „разполагаме с обоснован, актуален цикъл от откриването до потвърденото отстраняване“ може да определи изхода от одит, оценка на застраховател или регулаторна проверка. Ако подготвяте обхвата за NIS2, DORA или комбинация от рамки, IBA Group може да прегледа средата ви и да предложи план за тестване според риска, обвързан с действително приложимите изисквания.
Заявете демо на работното пространство или обсъдете изискванията си за одит и съответствие.
Тестовете за проникване и свързаните с тях доказателства подпомагат дейностите по съответствие и одит, но сами по себе си не представляват сертификация и не гарантират регулаторно съответствие.
Често задавани въпроси
Измененията в българския Закон за киберсигурност, с които NIS2 се въвежда в националното законодателство, бяха обнародвани в „Държавен вестник“ на 17.02.2026 г. Част от подзаконовата уредба, включително наредба за прилагане и национален регистър на обхванатите субекти, все още се доработва.
Не. Нито Директивата NIS2, нито българският Закон за киберсигурност определят универсална периодичност или обхват на тестовете за проникване. NIS2 изисква подход, основан на риска, който при поискване да бъде подкрепен с доказателства.
Надзорът по DORA в България е разделен между Българската народна банка (БНБ) и Комисията за финансов надзор (КФН). БНБ надзирава кредитните и платежните институции, а КФН — инвестиционните посредници, застрахователите, пенсионноосигурителните дружества и доставчиците на услуги за криптоактиви. КФН може да инициира тестове за проникване на инвестиционни посредници, оператори на регулирани пазари и доставчици на услуги за колективно финансиране.
TLPT (тестове за проникване, основани на анализ на заплахите) е най-строгото ниво на тестване по DORA. То съчетава актуална разузнавателна информация за заплахите, съвместна работа на Red Team и Blue Team и системи в реална продукционна среда. TLPT се прилага само за определени значими субекти, а не за всяка финансова институция в обхвата на DORA, и трябва да се повтаря най-малко веднъж на всеки три години.
Не. Един тест за проникване предоставя доказателства, които подпомагат дейностите по съответствие и одит, но съответствието зависи също от приложимата рамка, обхвата, управлението, контролите, отстраняването и документацията.
Един тест за проникване може да покрие част от изискванията на няколко рамки, ако обхватът и документацията му са внимателно планирани. Всяка рамка обаче има собствени изисквания. Например TLPT изисква системи в реална продукционна среда и външна разузнавателна информация за заплахите, затова един тест рядко осигурява пълно покритие по всички рамки.
Доставчикът трябва да разполага с необходимата техническа експертиза, подходящи сертификати на специалистите, изискваното ниво на независимост и ясен процес за документиране на доказателствата, отстраняване на уязвимостите и повторно тестване. Той трябва също ясно да разграничава законовите изисквания от препоръчителните практики.