Тестване на външната мрежа и фишинг симулация за компания за железопътна инфраструктура
Фишинг симулация, съчетана с тестове за проникване на външната мрежа, за да се оцени как служителите реагират на целенасочена атака.
Транспорт и логистика
Германия
Предистория
Клиентът изгражда, поддържа и модернизира железопътна инфраструктура в Западна Европа, което поставя компанията сред доставчиците, от които зависи непрекъснатата работа на транспортните системи. Атака срещу компания от този тип не засяга само нейните собствени акаунти и системи, и ръководството разбираше това достатъчно добре, за да постави въпроса преди да се случи инцидент.
Притеснението беше конкретно. От време на време компанията вече виждаше умерени опити за подправяне на имейл адреси на податели и изпращане на фишинг съобщения. Не беше настъпил сериозен инцидент, но самият модел беше достатъчен, за да накара ръководството да се запита как биха реагирали служителите при добре подготвена атака. Имаше съмнение, че нивото на осведоменост за сигурността не е достатъчно, но едно съмнение не беше достатъчно, за да обоснове бюджет за обучение или да покаже къде са най-големите пропуски.
Затова компанията реши да проведе контролирана фишинг симулация, за да измери реакцията на служителите, вместо да разчита на предположения.
Предизвикателство
Трябваше да се отговори на два въпроса, които засягаха различни части на компанията.
Оценка, която отговаря само на един от тези въпроси, оставя другия открит. А двата са свързани: идентификационни данни, получени от служител, са най-краткият път през периметър, който иначе би издържал.
Решението
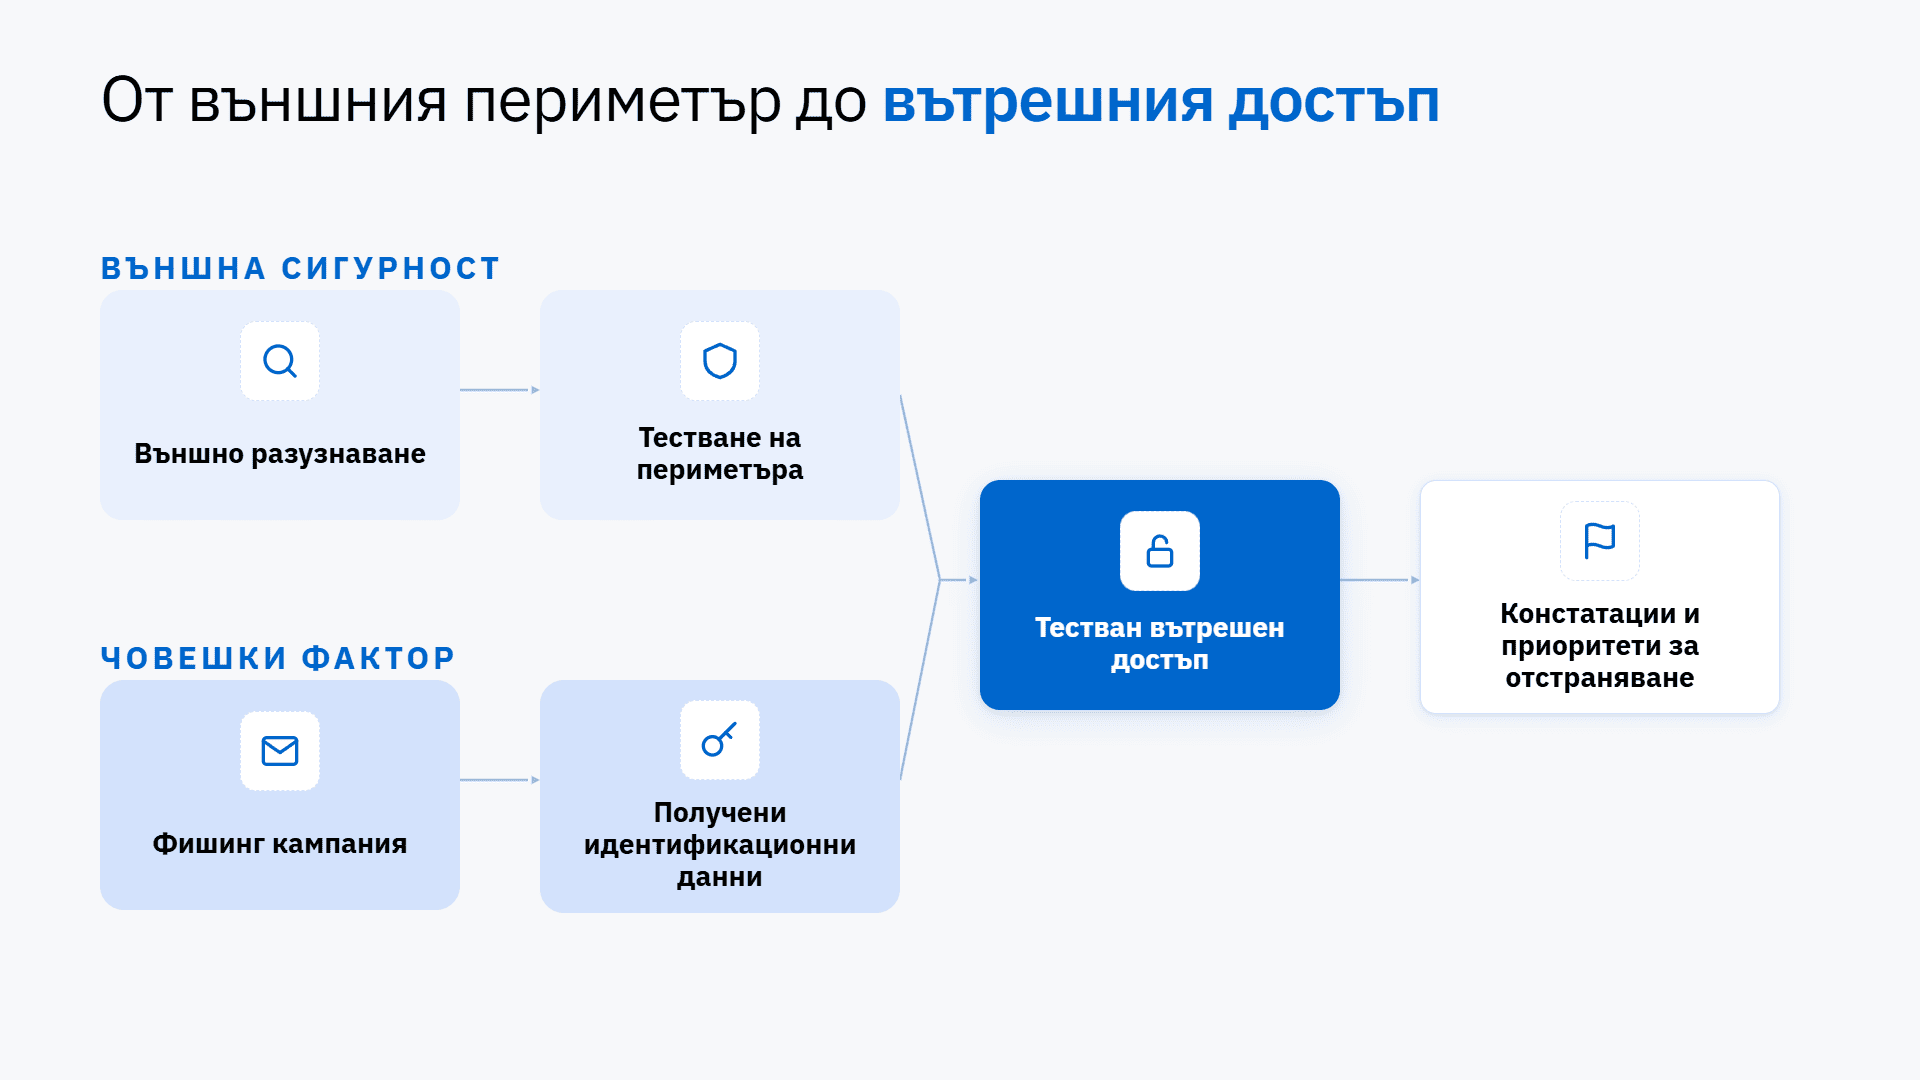
Комбинирахме тестване на външния периметър с контролирана фишинг кампания, за да оценим както техническата изложеност, така и човешкия фактор. Двете направления се събраха, когато идентификационните данни, получени чрез фишинг, бяха използвани, за да се провери докъде може да стигне атакуващият във вътрешната среда.
Тестване на периметъра без предварителен достъп
Не получихме акаунти, мрежови диаграми или идентификационни данни и работихме така, както би работил външен атакуващ. Картографирахме публично достъпните през интернет системи на компанията и оценихме изложените услуги и механизмите за автентикация за уязвимости и неправилни конфигурации. Проверихме също границите между тези системи и вътрешната среда.
На този етап не бяха ангажирани служители, така че оценката можеше да се проведе без прекъсване на операциите.
Подготовка на реалистична фишинг симулация
Клиентът избра получатели от различни части на компанията, включително служители, които редовно работят с IT системи. Използвахме специално подготвена campaign инфраструктура и съобщения на местния език, така че симулацията да отразява как реален атакуващ би подходил към служителите, а не просто да проверява дали имейл филтърът разпознава известен тестов домейн.
Проверка какво се случва след успешна фишинг симулация
Кампанията доведе до получаване на потребителски идентификационни данни, но оценката не спря дотам. Използвахме този достъп, за да проверим кои вътрешни системи стават достижими, докъде се простира достъпът и къде сегментацията и контролите за достъп спират по-нататъшното движение.
Това е частта, която превръща упражнението за осведоменост в оценка на сигурността. Процентът на кликванията показва на ръководството, че служителите кликват. Това, което следва след клика, показва каква е цената.
Докладване към две аудитории
Документирахме уязвимостите, пътищата за атака и установените слабости и предоставихме приоритизирани препоръки, насочени към намаляване на изложената повърхност и укрепване на контролите, които не са издържали. След това проведохме отделни обсъждания с ръководството и с техническия екип, защото двете аудитории имат нужда от различни неща от една и съща оценка: едната решава какво да финансира, другата — какво да промени.
Резултати
Фишинг симулацията даде на компанията основан на доказателства отговор на въпроса, с който започна проектът, и компанията предприе действия. След това тя планира обучение по сигурност за служителите си въз основа на резултатите.
Отвъд въпроса за осведомеността клиентът получи документирана картина на външния си периметър, пътищата за атака, които водят от един компрометиран акаунт към вътрешната среда, и приоритизиран списък с уязвимости за отстраняване.
| Резултат | Какво даде това на клиента |
|---|---|
| Тестван периметър | Компанията видя външно изложените си системи така, както ги вижда атакуващият – с посочени уязвимости и неправилни конфигурации |
| Измерено ниво на осведоменост | Ръководството замени притеснението относно нивото на осведоменост на служителите за сигурността с документиран резултат и го използва за планиране на обучение |
| Проверени вътрешни контроли | Компанията разбра докъде може да достигне атакуващ след едно успешно фишинг съобщение и кои контроли спират движението |
| Приоритизиран план за отстраняване | И ръководството, и техническият екип излязоха от обсъжданията с яснота какво трябва да се промени и в какъв ред |
За IBA Group
IBA Group изпълнява индивидуални проекти от 1993 г. насам за клиенти в над 50 държави. Нашата практика в областта на сигурността обхваща тестове за проникване в уеб, мобилни, мрежови, облачни, инфраструктурни, LLM и IoT среди, както и прегледи на изходен код и архитектура, Red Team оценки и оценки чрез социално инженерство, phishing симулации, OSINT, дигитална криминалистика и разследване на инциденти.
Искате да го чуете от клиента?
Заявете референция и ще ви изпратим какво казва компанията за нашата работа.